DISPLAY SETTINGS 各種設定
Q1.ある企業が contoso.com という Microsoft Entra ID(旧称 Azure Active Directory(Azure AD))テナントを運用しています。
この企業では App1 という Web サービスの開発を進めています。
App1 が Microsoft Graph を介して contoso.com のディレクトリ データを読み取れるようにする必要があります。
順番に実行すべき 3 つのアクションはどれですか。
アクションの一覧から適切なものを回答領域へ移動し、正しい順序で並べてください。
左の「選択肢」から必要な数を右の「回答エリア」へドラッグ(またはタップ)。回答エリア内でドラッグして順序を入れ替えられます。
- アプリの登録を作成する
- グループ クレームを追加する
- アプリのアクセス許可を追加する
- 管理者の同意を付与する
- 委任されたアクセス許可を追加する
- ここへドラッグ
解答を見る
App1 はユーザーを介さない Web サービスとして Microsoft Graph のディレクトリ データにアクセスするため、アプリ専用アクセスを構成します。
まずアプリの登録を作成し、続いて Microsoft Graph のアプリケーションのアクセス許可を追加します。
アプリ専用のアクセス許可は強力な権限を持つため、最後にテナント管理者が管理者の同意を付与します。
この順序で構成すれば、委任アクセスやグループ クレームを用いずに読み取りを実現できます。
Microsoft ID プラットフォームでのアプリ専用アクセスのシナリオ – Microsoft identity platform
Q2.RG1 というリソース グループと、ユーザー1、ユーザー2、ユーザー3、ユーザー4 の 4 人のユーザーを持つ Azure サブスクリプションがあります。
RG1 に対して、これらのユーザーへ以下のロールを割り当てる予定です。
ユーザー1 は読者、ユーザー2 は貢献者、ユーザー3 はストレージ BLOB データ リーダー、ユーザー4 は仮想マシン共同作成者です。
属性ベース アクセス制御(ABAC)の使用を検討しています。
ABAC の使用をサポートするユーザー ロールはどれですか。
解答を見る
Azure の属性ベース アクセス制御(ABAC)は、Azure RBAC のロール割り当てに条件を付与し、属性に基づいてアクセスを細かく制御する仕組みです。
条件を追加できる組み込みロールは限定され、Blob Storage ではストレージ BLOB データ閲覧者などのデータ プレーン ロールが対象です。
読者、貢献者、仮想マシン共同作成者は汎用または VM 管理向けのロールで、Blob の ABAC 条件には対応しません。
したがってStorage Blob Data Readerを持つユーザー3 が正解です。
Azure ロールの割り当て条件を使用して Azure Blob Storage へのアクセスを承認する – Azure Storage | Microsoft Learn
Q3.Microsoft 365 テナントと、adatum.com という Active Directory ドメインを運用しています。
Express 設定で Azure AD Connect を展開します。
次の要件を満たすようセルフサービス パスワード リセット(SSPR)を構成する必要があります。
ユーザーがパスワードをリセットする際、モバイル アプリ通知への応答、または事前定義された 3 つのセキュリティの質問への回答を求められる必要があります。
リセットが行われた場所に関係なく、テナントとドメインの間でパスワードを同期する必要があります。
それぞれ何を構成すべきですか。
解答を見る
モバイル アプリ通知やセキュリティの質問など、SSPR でユーザーに許可する確認手段は、パスワード リセットの認証方法で構成します。
また、クラウドでリセットされたパスワードをオンプレミスの Active Directory Domain Services へ書き戻すには、Azure AD Connect でパスワード ライトバックを有効にします。
これによりリセット場所を問わずパスワードが同期されます。
なお Azure Active Directory は現在 Microsoft Entra ID の旧称です。
Microsoft Entra のセルフサービス パスワード リセットを有効にする – Microsoft Entra ID
Q4.次の表に示すユーザーを含む Microsoft Entra テナントがあります。
次の設定を持つユーザー リスク ポリシーがあります。
割り当ては、含める対象が Group1、除外対象が Group2 です。
サインイン リスクは中以上を対象とします。
アクセス制御では、アクセスを許可したうえでパスワードの変更を要求します。
各ユーザーの所属は、User1 が Group1、User2 が Group2、User3 が Group1 と Group2 です。
ユーザーがサインインを試みると、検出されるリスク レベルは User1 が高、User2 が中、User3 が高です。
以下の各記述について、正しい場合は「はい」を、そうでない場合は「いいえ」を選択してください。
| 名前 | 所属 |
|---|---|
| User1 | Group1 |
| User2 | Group2 |
| User3 | Group1, Group2 |
| ユーザー | リスク レベル |
|---|---|
| User1 | 高 |
| User2 | 中 |
| User3 | 高 |
| 問題文 | はい | いいえ | |
|---|---|---|---|
| User1 はサインイン時にパスワードの変更を求められる | |||
| User2 はサインイン時にパスワードの変更を求められる | |||
| User3 はサインイン時にパスワードの変更を求められる |
解答を見る
このユーザー リスク ポリシーはGroup1 を含め、Group2 を除外しています。
Microsoft Entra ID のポリシー評価では、含める対象と除外対象の両方に一致するユーザーは除外が対象指定より優先され、ポリシーは適用されません。
User1 は Group1 だけに所属し、検出されたリスクが「高」で対象条件の「中以上」を満たすため、サインイン時にパスワードの変更を求められます。
User2 は Group2 だけに所属するため、リスクが「中」であってもポリシーの対象外です。
User3 は Group1 のメンバーですが Group2 にも所属するため除外が優先され、リスクが「高」でも変更は求められません。
したがって答えは「はい」「いいえ」「いいえ」です。
危険なユーザーに修復を要求する – Microsoft Entra ID
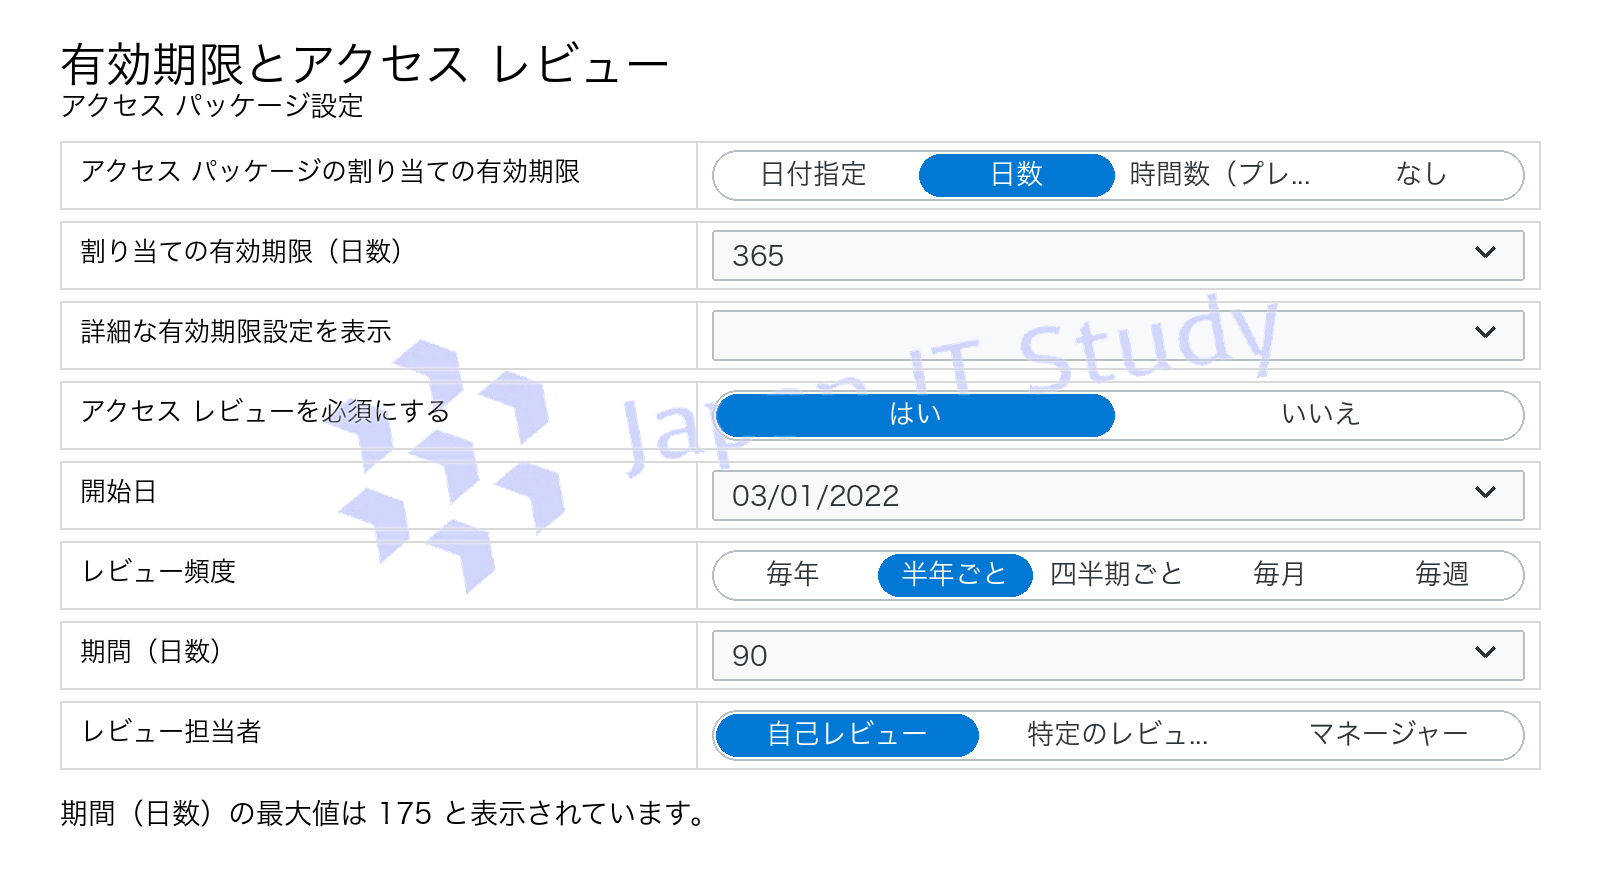
Q5.Package1 というアクセス パッケージと User1 というユーザーを含む Microsoft Entra ID(旧称 Azure AD)テナントがあります。
Package1 は図に示すように構成されています。
User1 が Package1 のレビュー頻度を変更できるようにする必要があります。
この構成では最小権限の原則を適用する必要があります。
User1 に割り当てるべきロールはどれですか。
解答を見る
Package1 はエンタイトルメント管理のアクセス パッケージであり、レビュー頻度の変更はアクセス パッケージ割り当てのアクセス レビュー設定を管理する操作に当たります。
選択肢の中でこの管理に必要な権限を持つ最小のロールはユーザー管理者です。
外部 ID プロバイダー管理者はフェデレーション用、セキュリティ管理者はセキュリティ機能用で対象外です。
特権ロール管理者は Microsoft Entra ロール管理向けで権限が過剰なため、最小権限の観点からユーザー管理者が正解です。
Microsoft Entra ビルトイン ロール – Microsoft Entra ID
Q6.次の表に示すユーザーを含む Microsoft Entra ID(旧称 Azure Active Directory(Azure AD))テナントがあります。
Microsoft Entra ID Protection の実装を予定しています。
各ユーザーのロールは、User1 が条件付きアクセス管理者、User2 が認証管理者、User3 がセキュリティ管理者、User4 がセキュリティ オペレーターです。
ユーザー リスク ポリシーを構成できるのはどのユーザーで、リスクのあるユーザー レポートを表示できるのはどのユーザーですか。
適切なオプションを選択してください。
| 名前 | ロール |
|---|---|
| User1 | 条件付きアクセス管理者 |
| User2 | 認証管理者 |
| User3 | セキュリティ管理者 |
| User4 | セキュリティ オペレーター |
解答を見る
Microsoft Entra ID Protection では、セキュリティ管理者が ID Protection にフル アクセスできるため、ユーザー リスク ポリシーを構成できます。
一方、セキュリティ オペレーターはポリシーの構成や変更はできませんが、レポートの表示やリスク対応は実行できます。
条件付きアクセス管理者はリスク条件を用いる条件付きアクセス ポリシーを作成できますが、従来の ID Protection ポリシーは管理できません。
したがって構成は User3 のみ、レポート表示は User3 と User4 です。
Microsoft Entra ID 保護とは – Microsoft Entra ID Protection
Q7.次の表に示すオブジェクトを含む Microsoft Entra ID(旧称 Azure Active Directory(Azure AD))テナントがあります。
オブジェクトの構成は、User1 がライセンスなしのユーザー、User2 が Microsoft Office 365 Enterprise E5 を直接割り当てられたユーザー、Group1 が E5 を割り当てられたセキュリティ グループ、Group2 が Microsoft 365 グループ、Group3 がメールが有効なセキュリティ グループです。
Group3 にメンバーとして追加できるオブジェクトはどれですか。
| 名前 | 種類 | 直接割り当てられたライセンス |
|---|---|---|
| User1 | ユーザー | なし |
| User2 | ユーザー | Microsoft Office 365 Enterprise E5 |
| Group1 | セキュリティ グループ | Microsoft Office 365 Enterprise E5 |
| Group2 | Microsoft 365 グループ | なし |
| Group3 | メールが有効なセキュリティ グループ | なし |
解答を見る
Group3 はメールが有効なセキュリティ グループです。
Microsoft Entra ID からこの種類のグループを管理する場合、メンバーとして指定できるのはユーザー オブジェクトだけで、別のグループを入れ子にすることはできません。
Group1 は通常のセキュリティ グループ、Group2 は Microsoft 365 グループであり、どちらもメンバーには追加できません。
一方、ライセンスの割り当て有無はグループのメンバーシップとは無関係のため、ライセンスなしの User1 も追加できます。
したがって、Group3 に追加できるのはUser1 と User2 のみです。
グループとメンバーシップを管理する – Microsoft Entra ID
Q8.ホットスポットに関する質問です。
次の表に示すキー コンテナーを含む Azure サブスクリプションがあります。
KeyVault1 は保持日数が 15 日で消去保護が有効、KeyVault2 は保持日数が 10 日で消去保護が無効です。
サブスクリプションには次の表のユーザーが含まれます。
Admin1 は Key Vault 管理者、Admin2 は Key Vault 共同作成者、Admin3 は Key Vault 証明書責任者、Admin4 は所有者です。
6 月 1 日に、Admin4 は KeyVault1 から Certificate1 という名前の証明書を削除し、KeyVault2 から Secret1 という名前のシークレットを削除します。
以下の各記述について、正しい場合は「はい」を、そうでない場合は「いいえ」を選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
| 名前 | リソース グループ | 削除されたキー コンテナーを保持する日数 | 消去保護 |
|---|---|---|---|
| KeyVault1 | RG1 | 15 | 有効 |
| KeyVault2 | RG1 | 10 | 無効 |
| 名前 | ロール |
|---|---|
| Admin1 | Key Vault 管理者 |
| Admin2 | Key Vault 共同作成者 |
| Admin3 | Key Vault 証明書責任者 |
| Admin4 | 所有者 |
| 問題文 | はい | いいえ | |
|---|---|---|---|
| Admin1 は 6 月 7 日に Secret1 を回復できる | |||
| Admin2 は 6 月 12 日に Certificate1 を消去できる | |||
| Admin3 は 6 月 14 日に Certificate1 を消去できる |
解答を見る
KeyVault2 は保持期間 10 日で消去保護が無効のため、削除から 6 日後の 6 月 7 日時点で Secret1 は回復可能です。
Admin1 は Key Vault 管理者でデータ プレーン操作を実行できます。
Admin2 の Key Vault 共同作成者は管理プレーン用で、証明書データを消去する権限はありません。
また KeyVault1 は消去保護が有効で保持期間 15 日の間は消去できないため、6 月 12 日・14 日の消去はいずれも不可です。
Azure Key Vault復旧の概要
Q9.contoso.com という Microsoft Entra テナントにリンクされた Azure サブスクリプションがあります。
このサブスクリプションには Group1 というグループと VM1 という仮想マシンが含まれます。
次の要件を満たす必要があります。
VM1 でシステム割り当てマネージド ID を有効にします。
VM1 を Group1 に追加します。
次の PowerShell スクリプトの空欄をどのように埋めるべきですか。
$vm = ______ -ResourceGroupName MyResourceGroup -Name vm1
Update-AzVM -ResourceGroupName MyResourceGroup -VM $vm -IdentityType SystemAssigned
$displayname = ______ -displayname "vm1"
$group = Get-AzADGroup -searchstring "group1"
Add-AzureADGroupMember -ObjectId $group.id -RefObjectId $displayname.id
解答を見る
VM1 でシステム割り当てマネージド ID を有効にするには、まずGet-AzVMで仮想マシン オブジェクトを取得し、Update-AzVM に渡して IdentityType を SystemAssigned に設定します。
マネージド ID は Microsoft Entra ID ではサービス プリンシパルとして表されるため、Group1 に追加する対象は VM 名を用いたGet-AzADServicePrincipalで取得します。
Group1 は既に Get-AzADGroup で取得済みのため、最後に取得したサービス プリンシパルの ID をグループ メンバーとして追加します。
Update-AzVM は空欄ではなく固定行として使用されます。
Azure 仮想マシン (VM) 上でマネージド ID を構成する – Managed identities for Azure resources
Q10.Microsoft 365 E5 サブスクリプションを保有しています。
User1 という名前のユーザーを新規に作成します。
User1 が ID セキュリティ スコア(Secure Score)改善アクションのステータスを更新できるようにする必要があります。
解決策として、Exchange 管理者ロールを User1 に割り当てます。
これは目標を満たしますか。
解答を見る
Microsoft Secure Score(ID セキュリティ スコア)では、推奨アクションの状態やメモを編集できる読み取り/書き込み権限が、グローバル管理者とセキュリティ管理者に加えて Exchange 管理者と SharePoint 管理者にも与えられています。
そのため User1 に Exchange 管理者ロールを割り当てれば、改善アクションの状態更新を実行できます。
一方、ヘルプデスク管理者・ユーザー管理者・セキュリティ閲覧者・グローバル閲覧者は読み取り専用で、状態を変更することはできません。
ロールごとに読み取り専用か読み取り/書き込みかが決まっている点が、この系統の設問を解く判断基準です。
したがって、この解決策は目標を満たします。
Microsoft セキュア スコア – Microsoft Defender XDR